

功能
组织级别下的工作区邀请
LangSmith 的默认行为要求用户必须是组织管理员才能邀请新用户加入组织。对于希望将此职责委托给工作区管理员的自托管客户,可以设置一个功能标志,使工作区管理员也能邀请新用户加入组织,以及邀请他们进入其负责的特定工作区。 一旦通过以下配置选项启用此功能,工作区管理员就可以在设置 > 工作区下的工作区成员标签页中添加新用户。在工作区级别邀请时支持以下两种情况,而组织级别的邀请功能则与之前相同。
- 邀请尚未在组织中激活的用户:此操作将把这些用户以“待处理”状态添加到组织和特定工作区。
- 邀请已在组织中激活的用户:此操作将直接把这些用户作为活跃成员添加到工作区(无待处理状态)。
配置
Helm
SSO 新成员登录流程
自 Helm v0.11.10 版本起,使用 OAuth SSO 的自托管部署将不再需要手动在 LangSmith 设置中添加成员才能让他们加入。部署将拥有一个默认组织,新用户在首次登录 LangSmith 时将自动被添加到该组织。 对于您的默认组织,您可以设置将哪些工作区和工作区角色分配给新成员。对于非默认组织,邀请流程保持不变。 一旦用户加入某个组织,超出默认组织设置范围的工作区或角色变更,必须通过 LangSmith 设置(如之前所述)或通过 SCIM 进行管理。默认情况下,所有新用户都会被添加到组织初始配置的工作区(默认为工作区 1),并被赋予工作区编辑者角色。
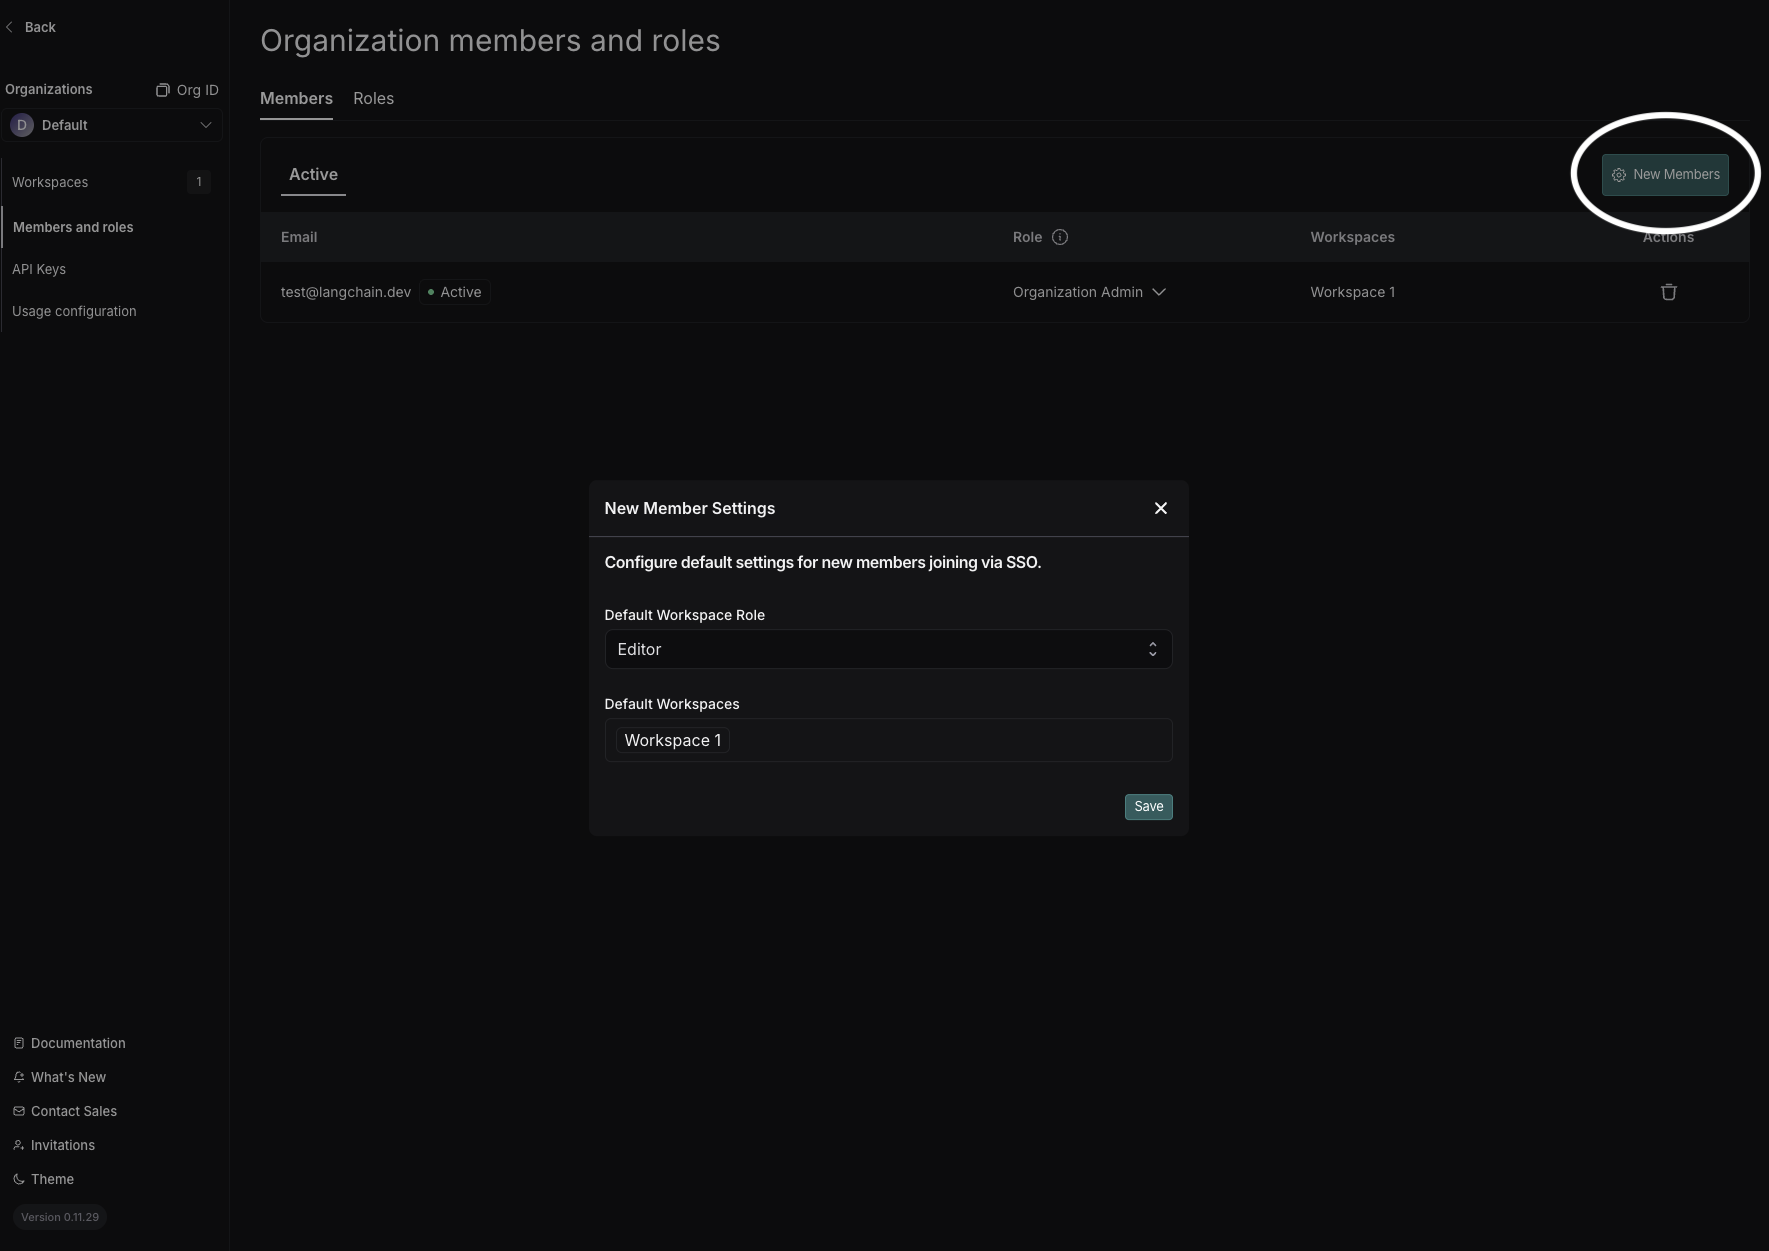
要更改您的默认组织,请使用组织选择器下拉菜单中的设置默认组织选项。(需要在源组织和目标组织中都拥有组织管理员权限。)
SSO 组同步
自托管环境中的 SSO 组同步需要 LangSmith chart 版本 0.15.0-rc.3(应用程序版本 0.15.2rc1)或更高版本。
禁用组织创建
默认情况下,任何用户都可以在 LangSmith 中创建组织。对于自托管客户,管理员可能希望在设置好初始组织后限制此能力。此功能标志允许管理员禁止用户创建新组织。配置
Helm
禁用个人组织
默认情况下,任何登录 LangSmith 的用户都会为其创建一个个人组织。对于自托管客户,管理员可能希望限制此能力。此功能标志允许管理员禁止用户创建个人组织。配置
Helm
禁用个人访问令牌创建
此功能需要 Helm chart 版本 0.13.12(应用程序版本 0.13.12)或更高版本。
配置
Helm
Connect these docs to Claude, VSCode, and more via MCP for real-time answers.