

自定义身份验证仅适用于 LangSmith SaaS 部署或企业自托管部署。
1. 创建你的应用
使用 LangGraph 启动模板创建一个新的聊天机器人: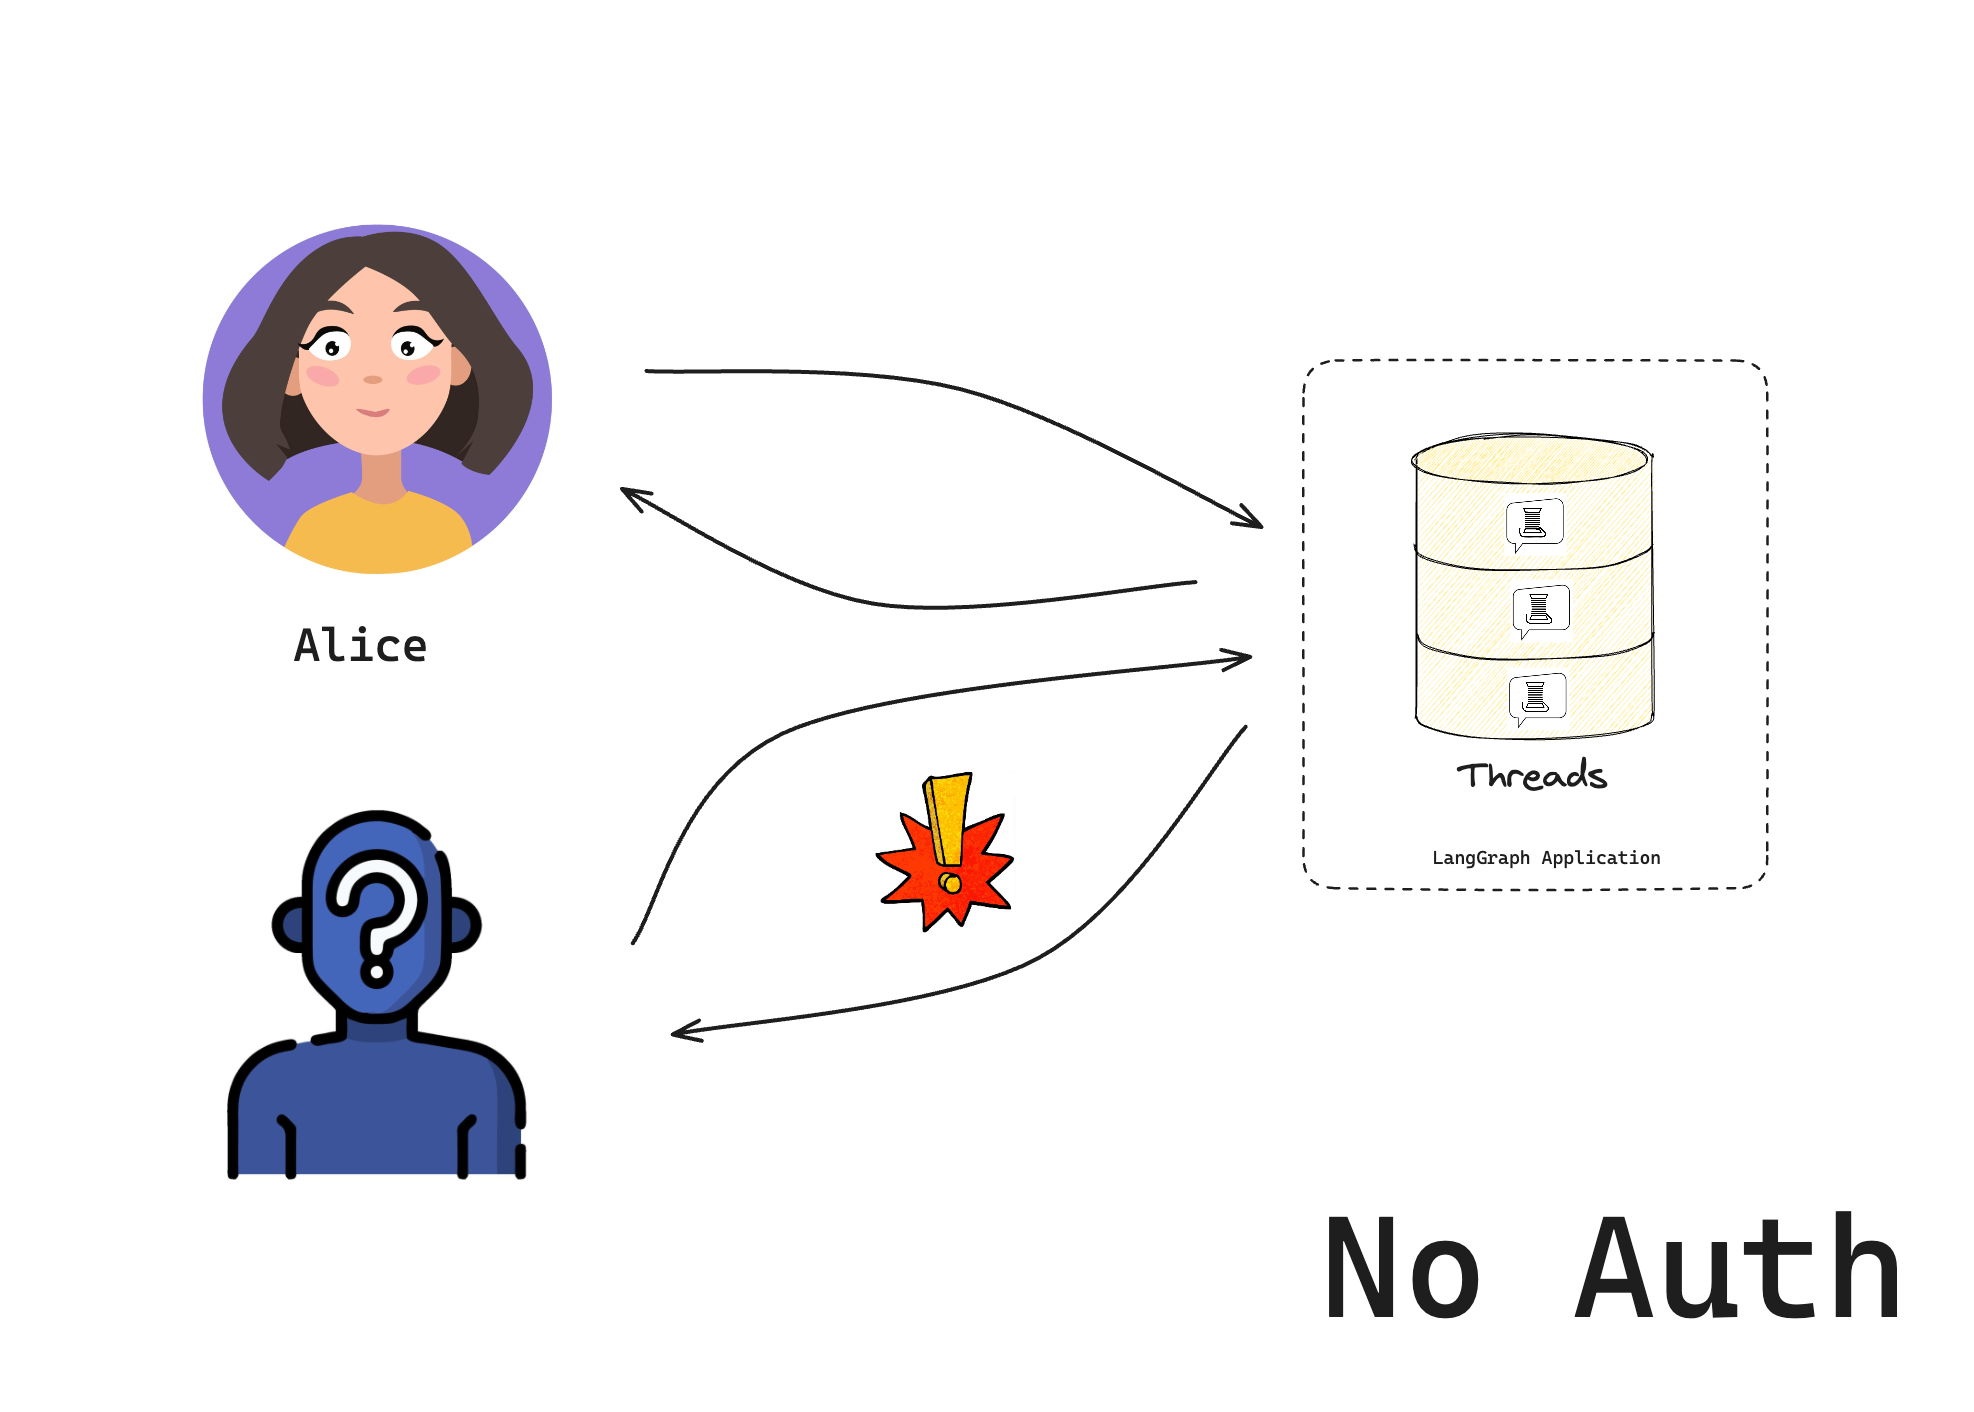
2. 添加身份验证
现在你有了一个基础的 LangGraph 应用,让我们为其添加身份验证功能。在本教程中,为示例目的,你将从一个硬编码的令牌开始。你将在第三篇教程中获得一个“生产就绪”的身份验证方案。
src/security/auth.py。你的代码将放在这里,用于检查用户是否被允许访问你的机器人:
src/security/auth.py
- 检查请求的 Authorization 头 中是否提供了有效的令牌。
- 返回用户的 MinimalUserDict。
langgraph.json
3. 测试你的机器人
再次启动服务器以测试所有功能:--no-browser,Studio UI 将在浏览器中打开。默认情况下,即使使用自定义身份验证,我们也允许来自 Studio 的访问。这使得在 Studio 中开发和测试你的机器人更加容易。你可以通过在身份验证配置中设置 disable_studio_auth: true 来移除此备用身份验证选项:
4. 与你的机器人聊天
现在,只有当你在请求头中提供有效的令牌时,才能访问该机器人。然而,在你在下一节教程中添加资源授权处理器之前,用户仍然能够访问彼此的资源。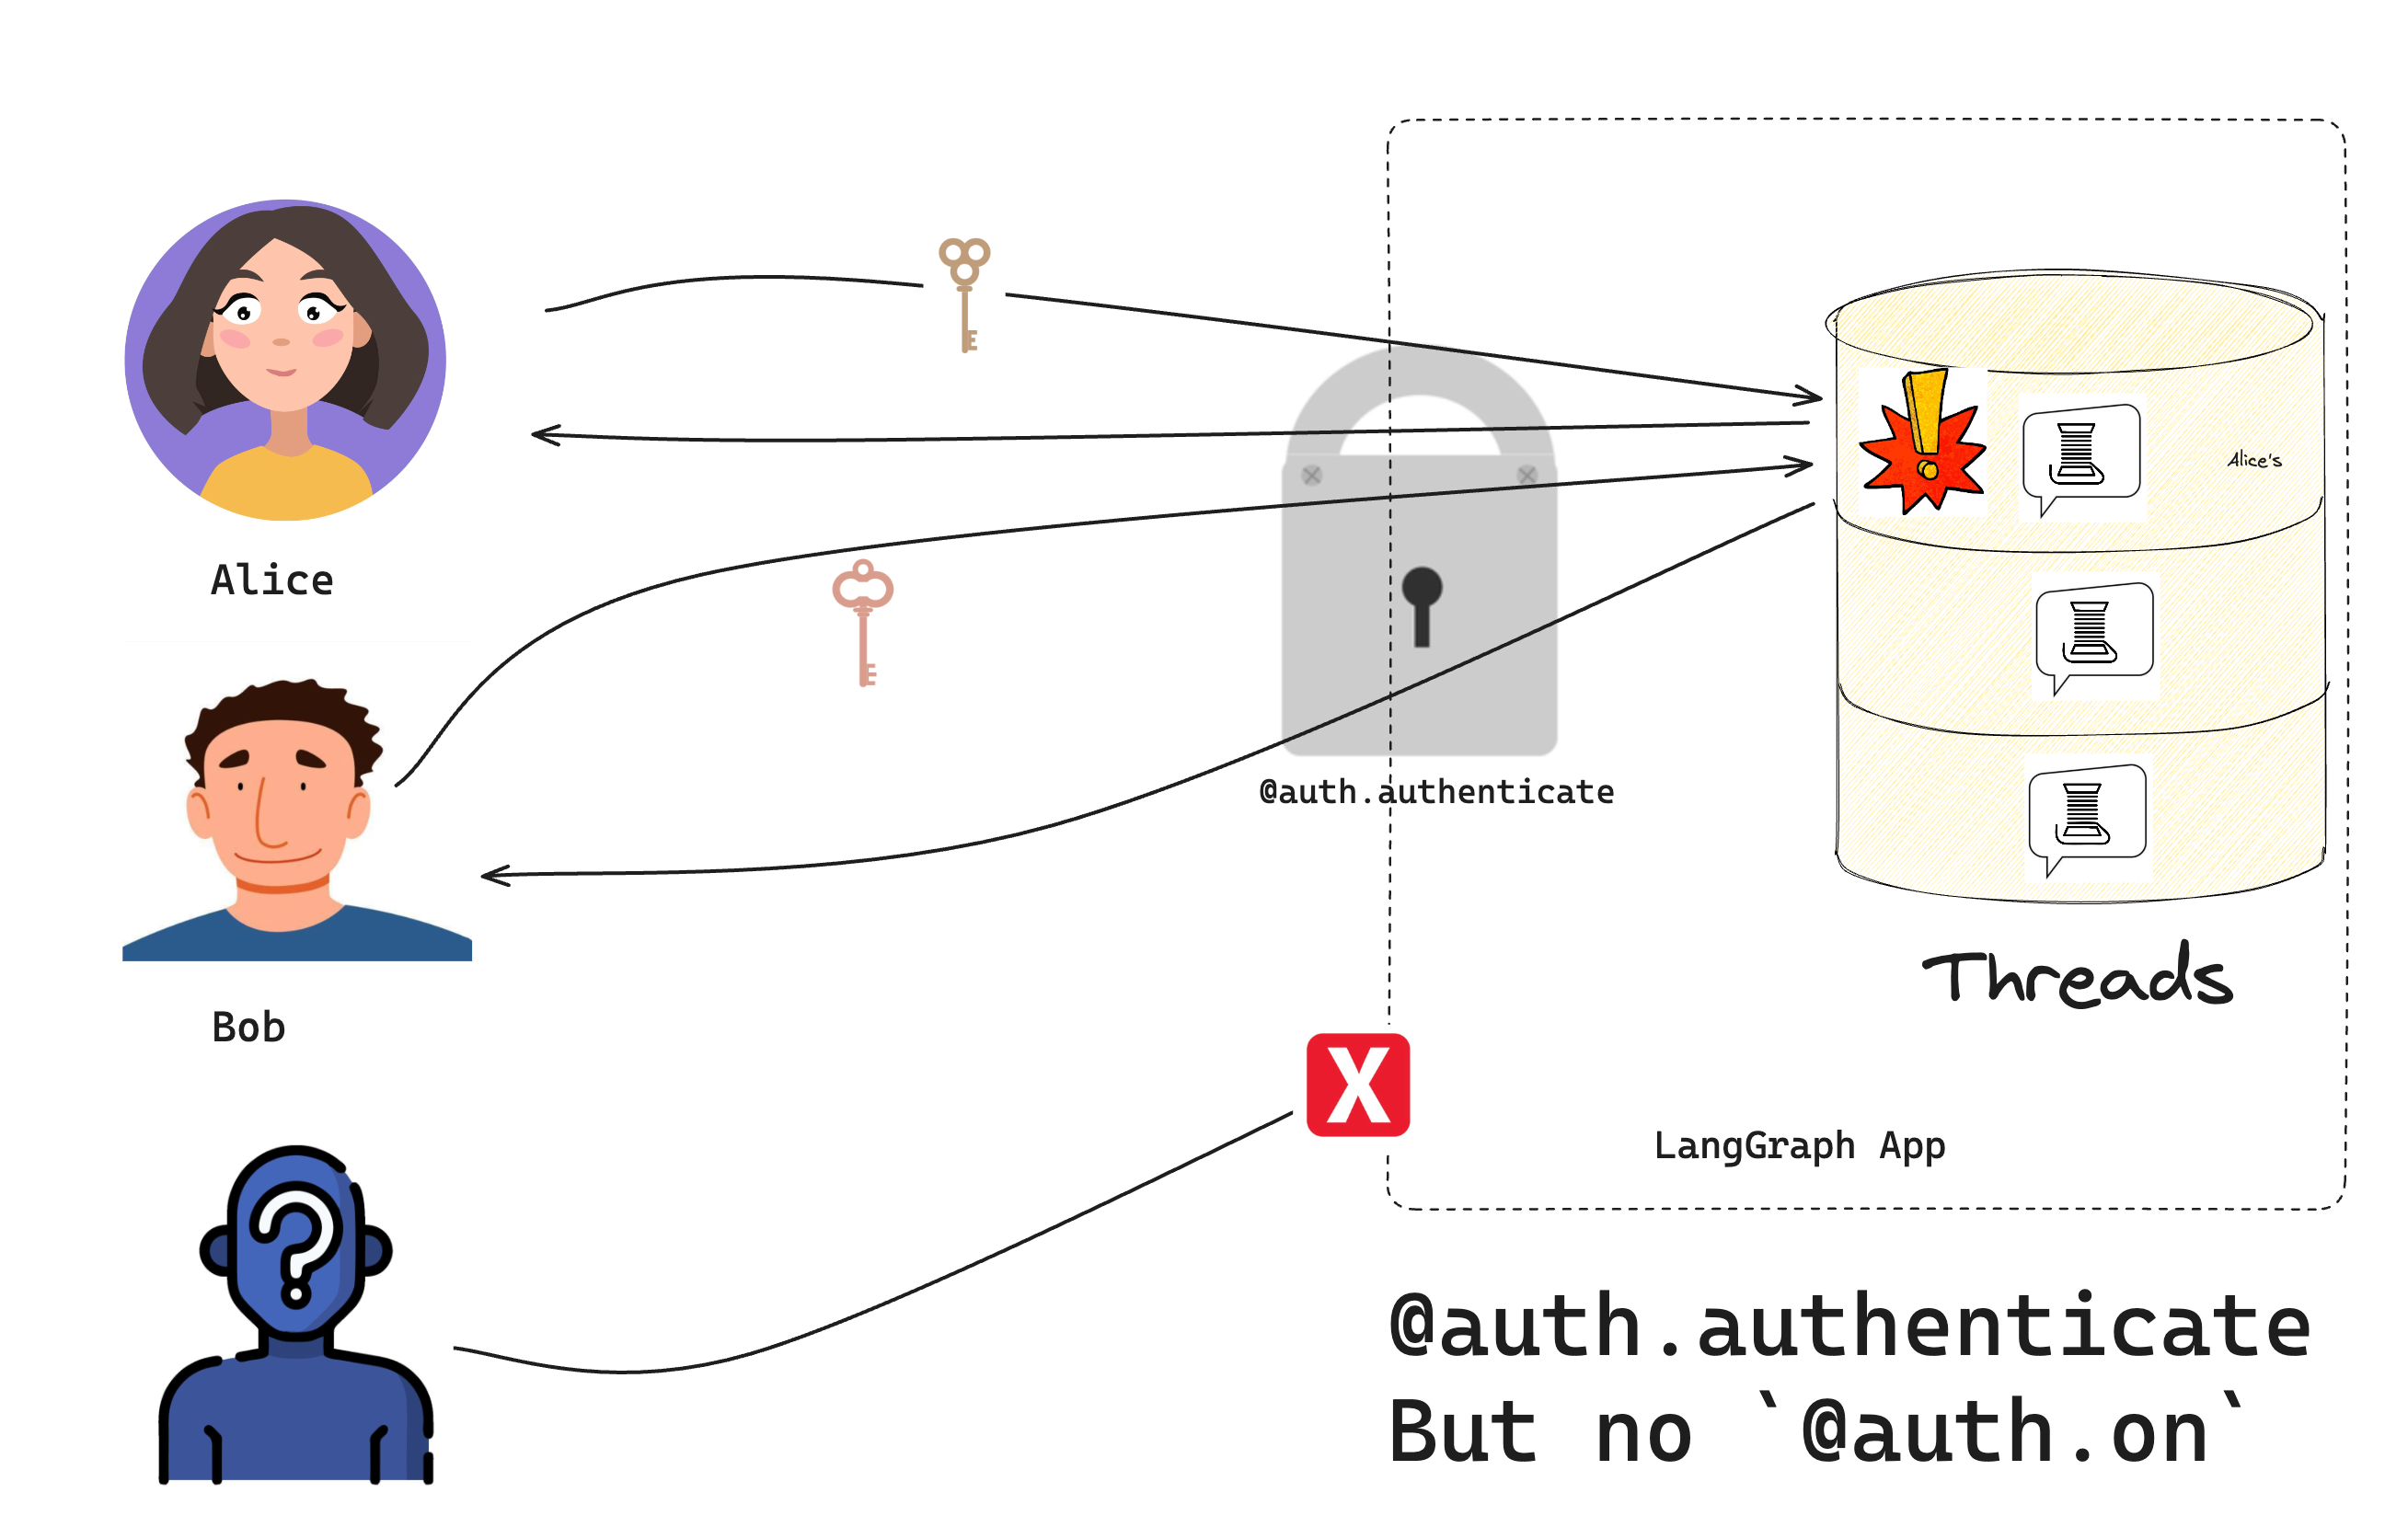 在文件或 Notebook 中运行以下代码:
- 没有有效的令牌,我们无法访问该机器人。
- 有了有效的令牌,我们可以创建线程并进行对话。
后续步骤
既然你可以控制谁访问你的机器人了,你可能想要:- 继续本教程,前往 使对话私有化 以了解资源授权。
- 阅读更多关于身份验证概念。
- 查看 Auth、Auth.authenticate 和 MinimalUserDict 的 API 参考,了解更多身份验证细节。
Connect these docs to Claude, VSCode, and more via MCP for real-time answers.